Seu TV Box pode estar roubando senhas sem você saber
Será que a caixinha ligada à sua TV está roubando suas senhas? Ou sendo usada para realizar ataques na internet sem você saber?
Google, TrendAI e outros parceiros desarticularam a XCPE, uma rede de bots que infectou mais de 1,3 milhão de set-top boxes com malware instalado no firmware, em cerca de 170 países.
O Google atribuiu com “alta confiança” o desenvolvimento e a operação deliberada à fabricante chinesa Videostrong, que vendia o acesso aos aparelhos para afiliados envolvidos em fraude publicitária, redes de proxies residenciais e distribuição de outros malwares.
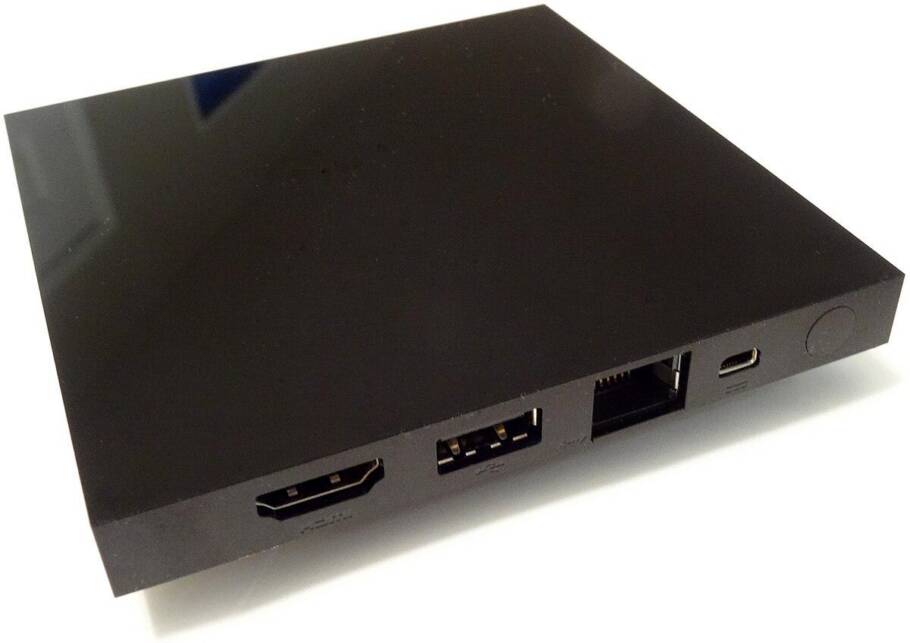
A telemetria da TrendAI identificou 150 mil aparelhos no Brasil, segundo maior contingente, atrás apenas da Malásia. Dispositivos desse tipo são vendidos por aqui no mercado cinza e também utilizados em operações de “gatonet”, que prometem acesso pirata aos conteúdos de streamings e canais de TV.
O desligamento dos servidores reduz o controle da botnet, mas não remove o código dos dispositivos – que, por estar na partição de fábrica, se reinstala após uma reinicialização caso seja removido.
Para os espectadores, os aparelhos funcionam normalmente, mas a rede operava em segundo plano realizando fraudes publicitárias e disponibilizando a conexão doméstica para criminosos, que podiam realizar ataques contra empresas e bancos usando o endereço da residência dos usuários. Os golpistas também tinham ferramentas para espiar a tela e capturar dados de acesso.
E você, sabe bem o que está ligado na sua televisão?
Quer receber as edições completas de Quadro? A newsletter acompanha os movimentos que estão mudando a indústria do entretenimento, de streaming e cinema a mídia, creators, games e publicidade. Assine grátis em quadro.news
(Com informações do UOL)
Conteúdo de total responsabilidade do autor. Opinião não reflete, necessariamente, o posicionamento da Catraca Livre.